网络安全技术支撑服务方案 构建全方位网络技术服务保障体系
一、方案背景与目标
随着数字化转型的深入推进,政企机构面临的网络安全威胁日益复杂化、常态化。为有效应对各类安全风险,保障信息系统的稳定运行和数据资产安全,本方案旨在构建一套覆盖预防、检测、响应、恢复全周期的网络安全技术支撑服务体系,通过专业化的网络技术服务手段,为客户提供系统性、可持续的安全保障。
方案的核心目标包括:建立常态化的安全监测与预警机制,提升安全事件的发现与处置效率;完善安全技术防护体系,降低整体安全风险;强化应急响应能力,确保关键业务连续性;培养客户自身安全运维能力,实现安全能力的可持续提升。
二、服务体系总体架构
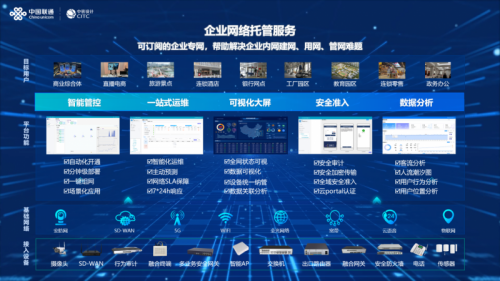
本方案采用“三层联动、四维支撑”的体系架构。三层联动指基础防护层、监测分析层与响应处置层协同运作:基础防护层聚焦网络边界、终端、主机等基础设施的安全加固与策略优化;监测分析层依托流量分析、日志审计、威胁情报等手段实现安全态势的实时感知;响应处置层负责安全事件的研判、遏制、根除与恢复。四维支撑涵盖技术平台、专家团队、流程制度和知识赋能四个方面,为体系高效运转提供保障。
三、核心技术服务内容
(一)安全评估与加固服务
定期开展漏洞扫描、配置核查、弱口令检测和渗透测试,全面识别系统薄弱环节。针对发现的问题,提供优先级排序的修复建议并协助实施加固。对安全策略进行合规性审查,确保符合等级保护及行业监管要求。
(二)安全监测与预警服务
部署安全监测平台,对网络流量、系统日志、访问行为进行持续采集与分析,结合威胁情报源配置有效告警规则,实现异常行为的快速识别。建立分级预警机制,通过短信、邮件、平台推送等多渠道及时通知安全责任人,并提供研判结论与处置指引。
(三)应急响应与处置服务
制定覆盖勒索软件、数据泄露、网页篡改、DDoS攻击等典型场景的应急预案,明确响应流程与角色分工。提供7×24小时应急支撑,在安全事件发生后快速介入,完成抑制、隔离、取证、根除和恢复操作。事件处置结束后提交分析报告,提出整改与预防建议。
(四)安全运维与巡检服务
提供日常安全运维支持,包括安全设备策略优化、日志巡检、账户权限核查等。定期开展安全健康检查,对防火墙、入侵检测系统、终端防护平台等安全设备进行运行状态评估,及时发现策略失效或性能瓶颈问题并予以解决。
(五)安全意识与技能培训
面向客户技术人员和管理人员开展分层培训。针对技术人员,侧重安全运维实操、应急响应流程和工具使用技能;针对普通员工,开展钓鱼邮件识别、合规操作等基础安全常识普及,提升全员安全素养。
四、服务实施流程
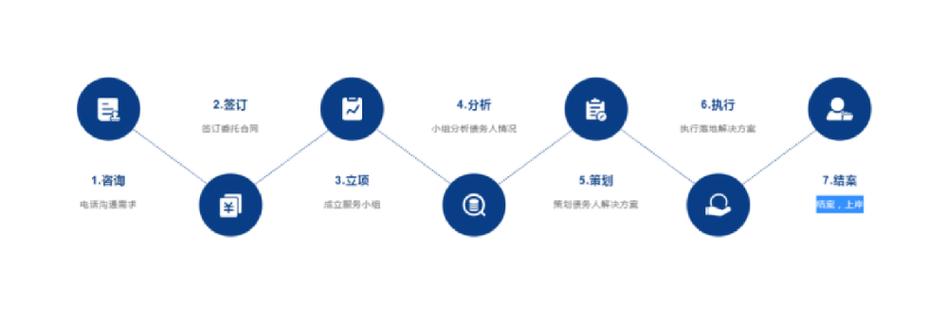
服务实施遵循项目化管理思路,分为五个阶段:
- 摸底调研阶段:梳理客户网络架构、资产清单、业务系统及现有安全措施,形成安全现状基线。
- 方案设计阶段:根据调研结果和客户需求,制定服务内容清单、实施计划与验收标准。
- 部署实施阶段:完成监测平台部署、策略配置与接口对接,启动安全监测与评估服务。
- 运营优化阶段:持续开展监测、巡检、评估和培训服务,根据实际运行情况动态调优策略与规则。
- 改进阶段:定期进行服务复盘,输出阶段性报告,对照目标评估效果并明确下一阶段改进方向。
五、保障机制
组织保障:成立网络安全服务小组,明确项目负责人、技术专家和实施人员职责,确保沟通渠道顺畅。
人员保障:配备具备相关资质与实战经验的安全工程师,通过驻场与远程相结合方式提供服务。
工具保障:整合漏洞扫描系统、日志分析平台、威胁情报平台等专业工具,确保技术手段完备。
质量保障:建立服务台账和考核指标(如告警准确率、响应及时率、漏洞闭环率等),定期开展客户满意度调查与服务改进。
保密保障:签订保密协议,对服务过程中接触的客户数据和业务信息严格保密,严禁拷贝、外传或用于非授权用途。
六、
网络安全技术支撑服务是一个持续演进、动态对抗的过程。本方案围绕“预防为主、监测先行、响应高效、服务长效”的思路,通过合理设计服务内容与实施机制,助力客户构建与实际业务相匹配的安全技术保障体系。实务中应根据安全威胁变化和技术发展态势及时调整策略,持续提升整体防护能力和应急响应水平。
如若转载,请注明出处:http://www.shhukeg.com/product/19.html
更新时间:2026-10-28 02:49:46